


 57 Huỳnh Thúc Kháng - Đống Đa - Hà Nội

 02435533388
 vnptit@vnpt.vn

 Liên hệ
Chiều 26/10/2026, VNPT Cyber Immunity (Trung tâm An toàn thông tin VNPT thuộc Tập đoàn VNPT) đã tổ chức webinar Security Talk 03 với chủ đề “Gỡ rối tuân thủ nghị định về An ninh mạng và Bảo vệ dữ liệu cá nhân cho doanh nghiệp”, tập trung phân tích những vướng mắc thực tế và giải pháp triển khai tuân thủ từ góc độ pháp lý đến kỹ thuật.
Năm 2026 đánh dấu nhiều thay đổi quan trọng trong khung pháp lý về an ninh mạng và bảo vệ dữ liệu cá nhân. Câu hỏi đặt ra với doanh nghiệp không còn đơn thuần là có cần tuân thủ hay không, mà là làm thế nào để thực hiện đúng, đủ và có bằng chứng chứng minh.
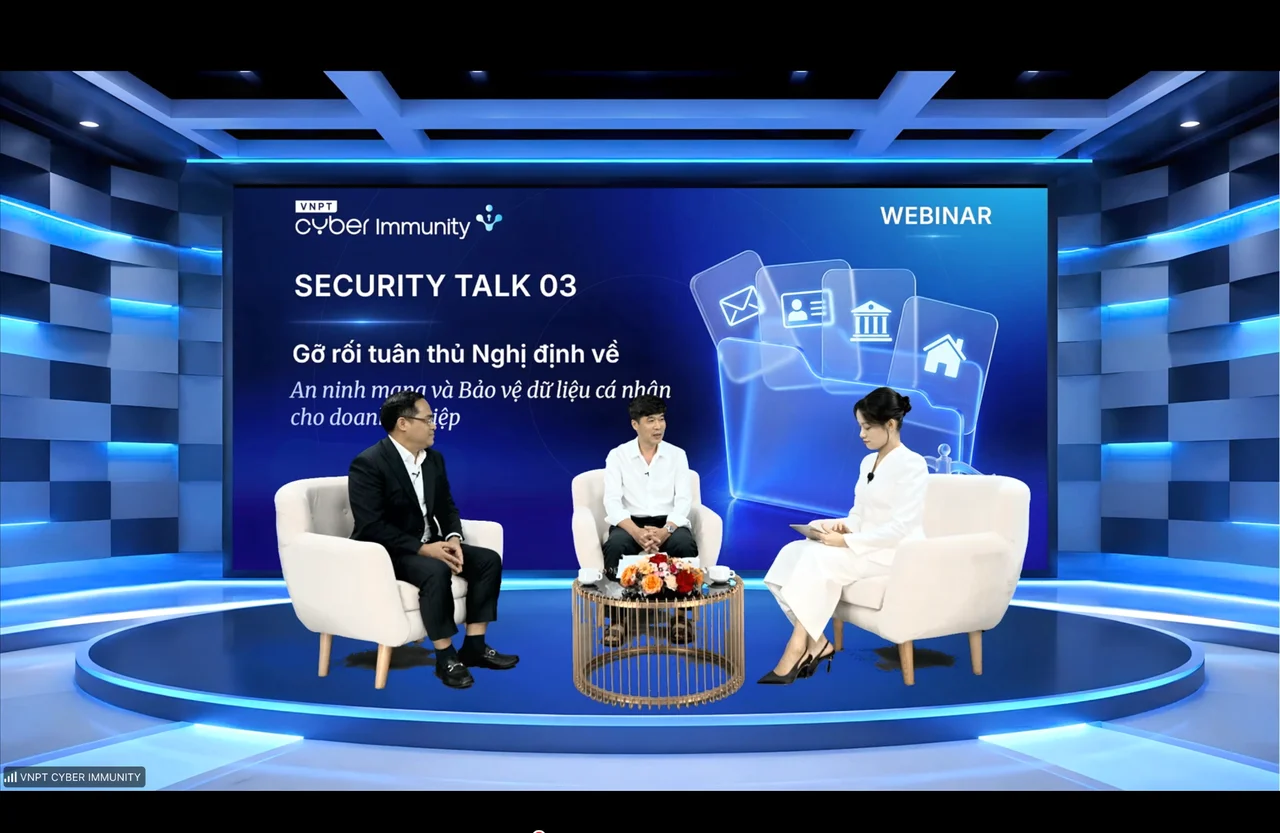
VCI Security Talk 03 với chủ đề “Gỡ rối tuân thủ Nghị định về An ninh mạng và Bảo vệ dữ liệu cá nhân cho doanh nghiệp”
Xác định đúng nghĩa vụ, nhận diện rủi ro pháp lý
Tại webinar, Thạc sĩ, Luật sư Lưu Xuân Vĩnh, Luật sư sáng lập và điều hành, Trưởng bộ phận TMT & Trọng tài Quốc tế tại Asia Legal, phân tích những nghĩa vụ trọng tâm doanh nghiệp cần rà soát, từ căn cứ xử lý dữ liệu cá nhân, sự đồng ý của chủ thể dữ liệu đến bố trí nhân sự phụ trách, lập hồ sơ đánh giá tác động và bảo đảm quyền của chủ thể dữ liệu.
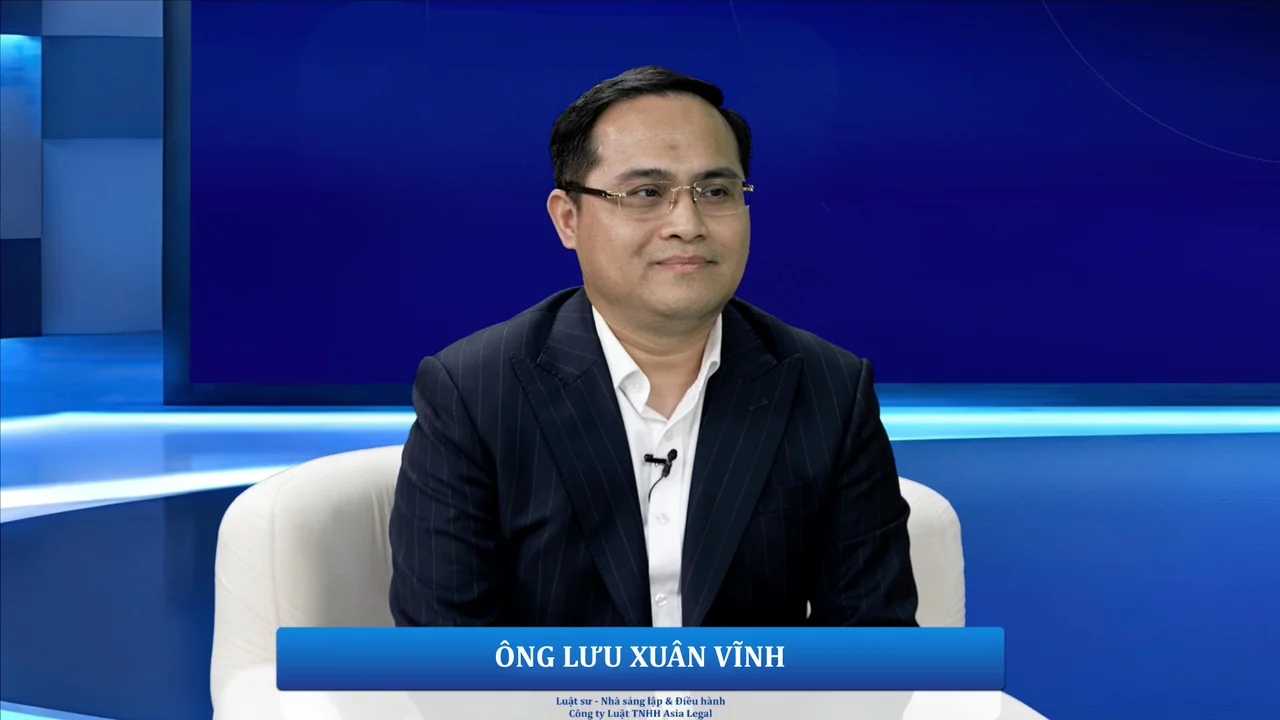
Ông Lưu Xuân Vĩnh chia sẻ tại VCI Security Talk 03
Ở lĩnh vực an ninh mạng, doanh nghiệp cần xác định cấp độ hệ thống thông tin, xây dựng phương án ứng phó sự cố và phân định trách nhiệm giữa các bộ phận. Đây không chỉ là nhiệm vụ của pháp chế hay công nghệ thông tin mà đòi hỏi sự phối hợp toàn tổ chức, với trách nhiệm rõ ràng từ cấp lãnh đạo.
Theo Nghị định 330/2026/NĐ-CP, một số hành vi vi phạm trong lĩnh vực bảo vệ dữ liệu cá nhân có thể chịu mức phạt lên tới hàng tỷ đồng. Vì vậy, doanh nghiệp cần sớm nhận diện rủi ro trong các hoạt động như tuyển dụng, quản lý nhân sự, tiếp thị và chăm sóc khách hàng. Một khó khăn phổ biến là doanh nghiệp chưa có bản đồ dữ liệu, chưa xác định đầy đủ dữ liệu được thu thập, lưu trữ, chia sẻ ở đâu và trách nhiệm của từng bên. Đây là cơ sở để phân loại dữ liệu, xác định nghĩa vụ và lựa chọn biện pháp tuân thủ phù hợp.
Thuê ngoài dịch vụ không đồng nghĩa với chuyển giao trách nhiệm
Với doanh nghiệp sử dụng phần mềm CRM, dịch vụ điện toán đám mây hoặc nhà cung cấp có quyền truy cập từ xa, việc thuê ngoài không mặc nhiên loại bỏ trách nhiệm pháp lý. Các bên cần xác định rõ vai trò, phạm vi xử lý dữ liệu và quy định cụ thể về bảo mật, thông báo sự cố, xóa dữ liệu, quyền kiểm tra trong hợp đồng.
Ở góc độ kỹ thuật, ông Đặng Quốc Bình, Chuyên gia Quy trình - Tuân thủ tại VNPT Cyber Immunity, phân tích những thách thức khi doanh nghiệp vận hành hệ thống cũ, sử dụng dịch vụ bên ngoài hoặc chưa kiểm soát đầy đủ quyền truy cập. Các biện pháp như quản lý phân quyền, ghi nhận nhật ký hoạt động, mã hóa và giám sát bất thường cần được triển khai phù hợp với đặc điểm hệ thống và mức độ rủi ro.
Ông Đặng Quốc Bình chia sẻ tại VCI Security Talk 03
Từ tình huống giả định về cuộc tấn công mã độc tống tiền khiến máy chủ nhân sự bị mã hóa, kèm dấu hiệu dữ liệu bị đưa ra ngoài, hai khách mời phân tích các ưu tiên trong giai đoạn đầu ứng phó sự cố: khoanh vùng ảnh hưởng, bảo toàn dấu vết kỹ thuật, phối hợp giữa các bộ phận và đánh giá nghĩa vụ thông báo theo quy định.
Doanh nghiệp cũng cần tránh chờ điều tra hoàn tất mới xem xét thông báo hoặc chuyển dữ liệu cho công ty mẹ ở nước ngoài khi chưa đánh giá yêu cầu pháp lý. Việc chuẩn bị trước quy trình ứng phó, đầu mối liên hệ và người có thẩm quyền ra quyết định sẽ giúp hạn chế rủi ro.
Biến tuân thủ thành hoạt động vận hành thường xuyên
Với doanh nghiệp vừa và nhỏ có nguồn lực hạn chế, Luật sư Lưu Xuân Vĩnh khuyến nghị ưu tiên ba nhóm công việc: lập bản đồ và phân loại dữ liệu; xây dựng chính sách, quy trình nền tảng; hoàn thiện hồ sơ đánh giá tác động theo quy định. Việc triển khai cần dựa trên mức độ rủi ro và đặc thù hoạt động, thay vì thực hiện hồ sơ hình thức.
Khi có yêu cầu kiểm tra hoặc thẩm định từ đối tác, doanh nghiệp cần chuẩn bị các tài liệu như chính sách nội bộ, bằng chứng về sự đồng ý, hồ sơ đánh giá tác động, hợp đồng xử lý dữ liệu và nhật ký ghi nhận sự cố. Hồ sơ cần được cập nhật khi hệ thống hoặc hoạt động xử lý dữ liệu thay đổi. Việc tuân thủ không chỉ dừng ở việc hiểu quy định hay ban hành văn bản, mà cần được triển khai thực chất và có bằng chứng tương ứng.
Thông qua chuỗi webinar Security Talk, VNPT Cyber Immunity (VCI), thương hiệu an ninh mạng của Tập đoàn VNPT, hướng tới đồng hành cùng doanh nghiệp trong nhận diện rủi ro, nâng cao năng lực bảo vệ hệ thống và dữ liệu, đưa các yêu cầu pháp lý vào hoạt động vận hành một cách chủ động, bền vững.