


 57 Huỳnh Thúc Kháng - Đống Đa - Hà Nội

 02435533388
 vnptit@vnpt.vn

 Liên hệ
Từ dấu hiệu bất thường đến bóc gỡ chiến dịch APT: Bài toán ứng phó của doanh nghiệp trên không gian số
Trước những diễn biến ngày càng phức tạp của các chiến dịch tấn công có chủ đích (APT), VNPT Cyber Immunity (VCI) tổ chức webinar Security Talk 02, tập trung phân tích phương thức tấn công, hành trình điều tra và kinh nghiệm ứng cứu sự cố an ninh mạng tại các tổ chức tài chính và doanh nghiệp.
Webinar Security Talk 02 với chủ đề “Làn sóng APT nhắm vào tổ chức tài chính & doanh nghiệp: Nhận diện, truy vết và ứng phó từ góc nhìn thực tế” diễn ra vào ngày 30/9/2026, với sự tham gia chia sẻ của ông Nguyễn Duy Bình – Chuyên gia Thám báo an ninh mạng và ông Bùi Văn Huy – Chuyên gia Ứng cứu sự cố An ninh mạng, Trung tâm Điều hành an ninh, VNPT Cyber Immunity.
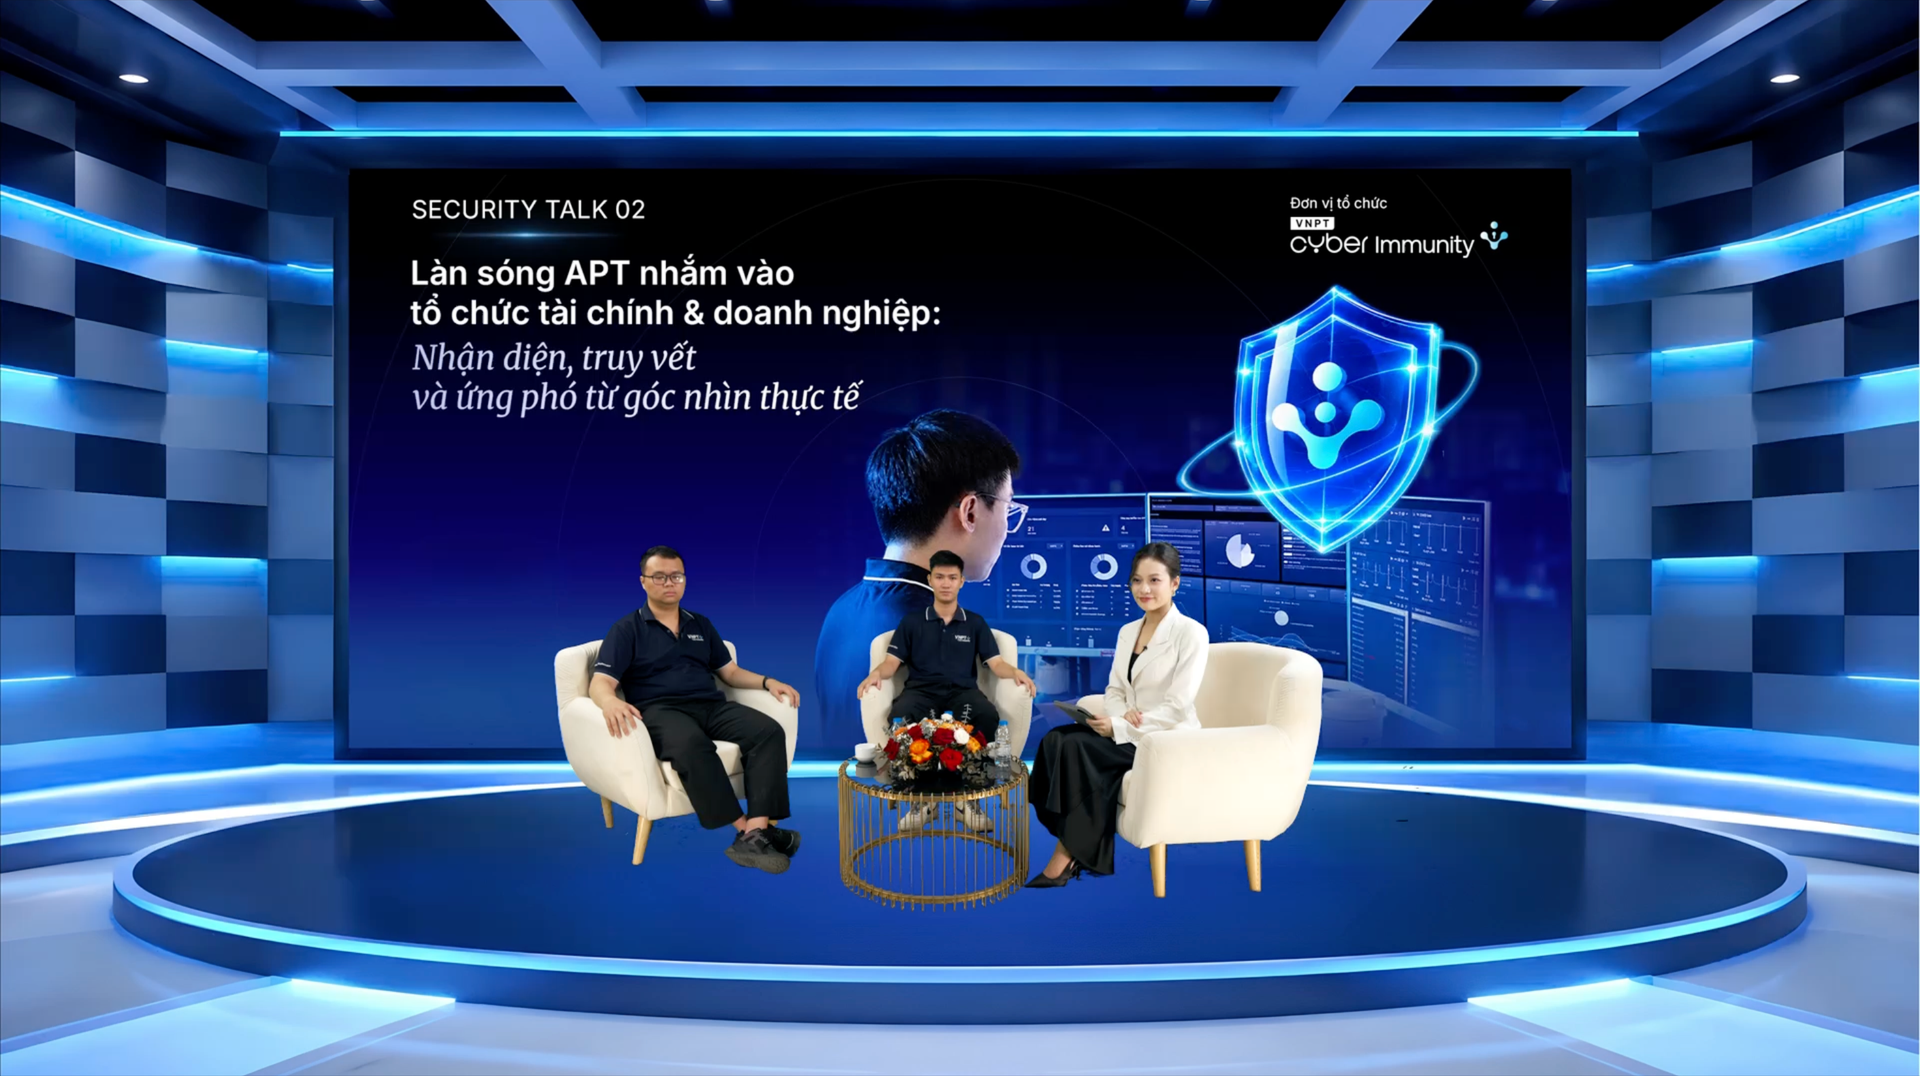
Các chuyên gia và MC tham gia phiên thảo luận tại webinar Security Talk 02 về nhận diện, truy vết và ứng phó các chiến dịch tấn công có chủ đích.
Nhận diện APT: Không chỉ dừng lại ở một dấu hiệu xâm nhập
Mở đầu chương trình, ông Nguyễn Duy Bình phân tích bức tranh APT tại Việt Nam và châu Á, tập trung vào các nhóm tác nhân, mục tiêu và xu hướng tấn công nổi bật năm 2026.
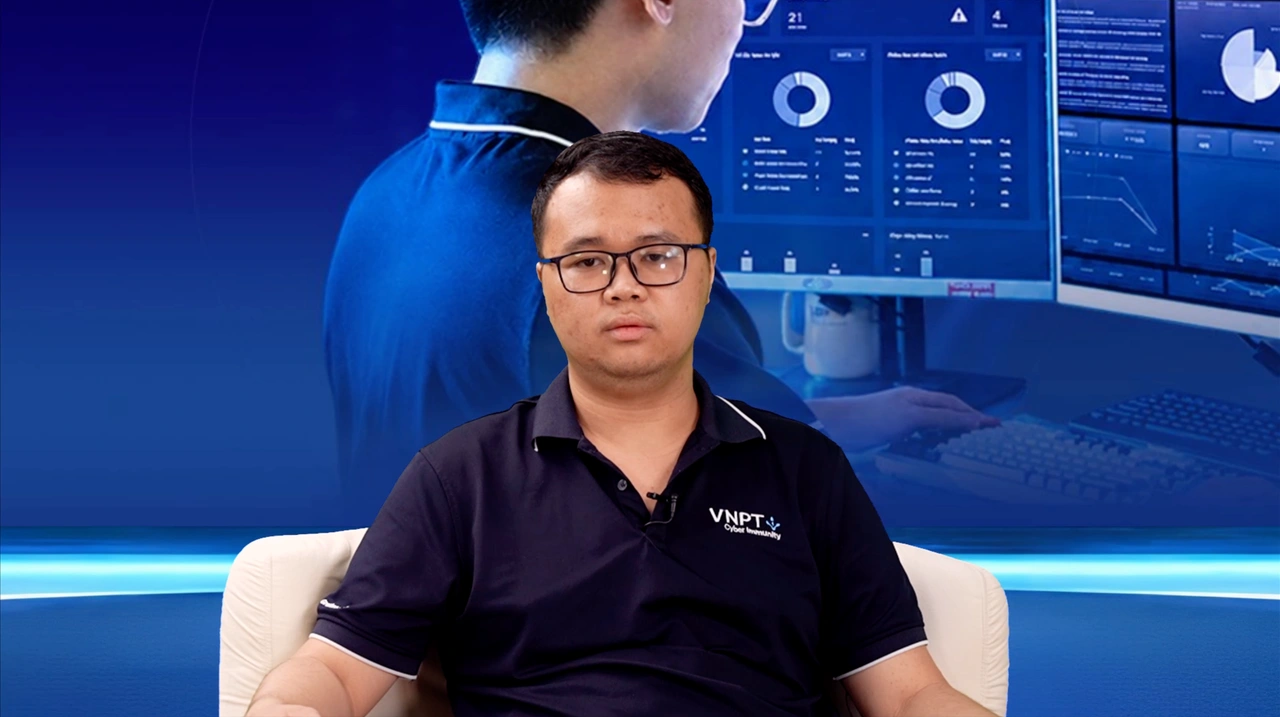
Ông Nguyễn Duy Bình, Chuyên gia Thám báo an ninh mạng, Trung tâm Điều hành an ninh, VNPT Cyber Immunity chia sẻ về bức tranh đe dọa APT và phương thức nhận diện các chiến dịch tấn công có chủ đích.
Chuyên gia nhấn mạnh, nhận diện APT không chỉ dựa trên một cảnh báo đơn lẻ mà cần kết hợp dữ liệu tình báo về mối đe dọa (Threat Intelligence), thông qua ba lớp dữ liệu: IoC (dấu hiệu xâm nhập), IoA (dấu hiệu hành vi tấn công) và TTPs (chiến thuật, kỹ thuật và quy trình).
Việc đối chiếu các dữ liệu này với log, mẫu mã độc và lưu lượng mạng nội bộ giúp đội ngũ an ninh mạng nhận diện phương thức hoạt động của đối tượng, xác định chiến dịch liên quan và đánh giá nguy cơ đối với hệ thống.
Từ một dấu hiệu bất thường đến hành trình bóc gỡ chiến dịch APT
Tiếp nối phần Threat Intelligence, ông Bùi Văn Huy chia sẻ hành trình điều tra và xử lý một chiến dịch APT từ góc nhìn của đội ứng cứu sự cố, đặc biệt trong bối cảnh tổ chức chưa có đầy đủ dữ liệu tình báo về mối đe dọa.
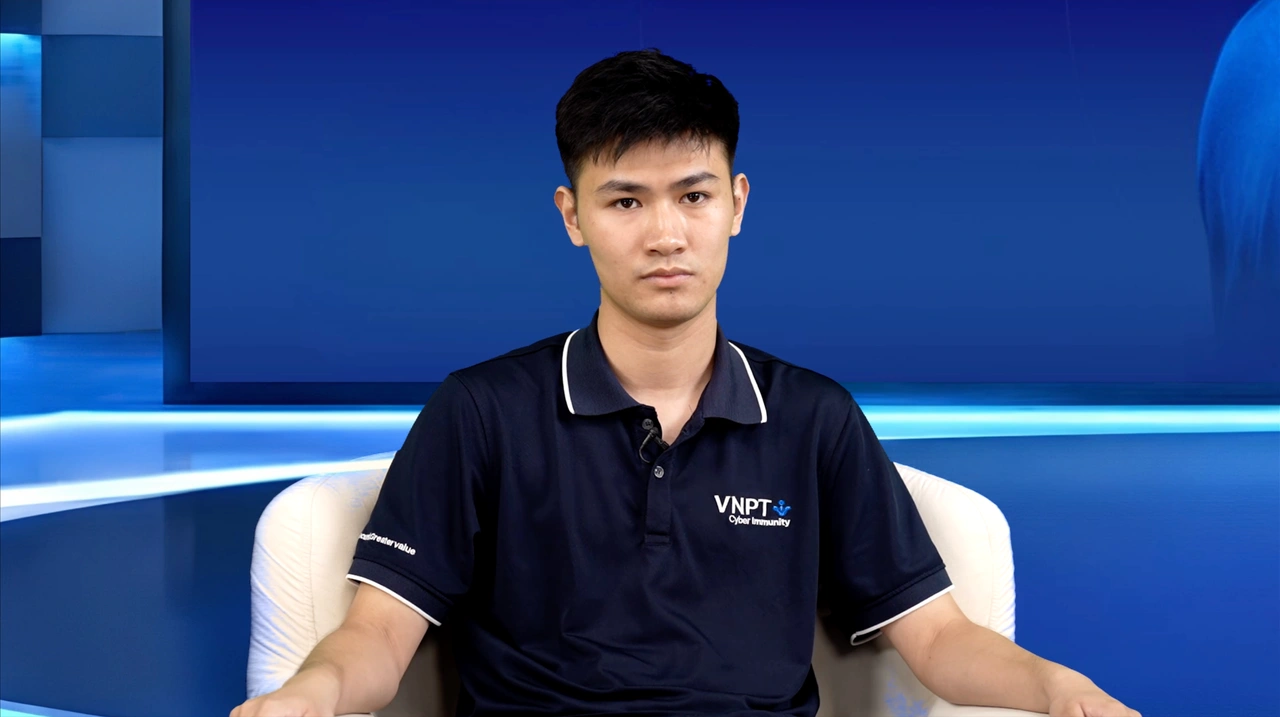
Ông Bùi Văn Huy, Chuyên gia Ứng cứu sự cố An ninh mạng, Trung tâm Điều hành an ninh, VNPT Cyber Immunity phân tích hành trình điều tra, truy vết và xử lý một chiến dịch APT.
Thông qua tình huống phân tích, quy trình bóc gỡ được tiếp cận từ phát hiện dấu hiệu bất thường, thu thập bằng chứng, xác định chiến dịch, đánh giá phạm vi ảnh hưởng đến khoanh vùng và ngăn chặn.
Chuyên gia cũng nhấn mạnh việc truy vết cần vượt ra ngoài thiết bị hoặc tài khoản bị xâm nhập ban đầu, đồng thời xem xét sự phối hợp giữa các bộ phận IT, kinh doanh, truyền thông và ban lãnh đạo nhằm hạn chế tác động của sự cố đến hoạt động và uy tín doanh nghiệp.
Từ Attack Chain đến chiến thuật ứng cứu: Phát hiện sớm và phản ứng có quy trình
Ở phần cuối, ông Bùi Văn Huy tiếp tục chia sẻ bài học thực tế về mô hình hóa chuỗi tấn công (Attack Chain) và ứng phó sự cố APT.
Thay vì chỉ khắc phục dấu hiệu xâm nhập trước mắt, doanh nghiệp cần xác định diễn biến tấn công, đánh giá phạm vi ảnh hưởng và chủ động ngăn chặn nguy cơ tái xâm nhập.
Qua đó, chuyên gia nhấn mạnh vai trò của giám sát liên tục tại SOC, quy trình ứng cứu bài bản và sự phối hợp giữa các bộ phận nhằm nâng cao năng lực phòng thủ chủ động trước các mối đe dọa mạng.
Nâng cao năng lực phòng thủ trước các mối đe dọa có chủ đích
Là thương hiệu an ninh mạng của Tập đoàn VNPT, VNPT Cyber Immunity cung cấp hệ sinh thái các giải pháp an toàn thông tin toàn diện cho tổ chức và doanh nghiệp. Thông qua webinar Security Talk 02, VCI chia sẻ góc nhìn và kinh nghiệm thực tiễn trong nhận diện, truy vết, ứng phó APT, nhấn mạnh tầm quan trọng của năng lực phòng vệ chủ động.
Chuỗi webinar Security Talk tiếp tục hướng tới kết nối cộng đồng chuyên gia, lan tỏa tri thức an ninh mạng và góp phần xây dựng không gian số an toàn, tin cậy.